
Gobernanza de datos en Microsoft 365: cómo evitar la fuga de información con Microsoft Purview
Cada día, tu organización genera y comparte cientos de documentos: contratos, datos de clientes, informes financieros, propiedad intelectual. Toda esa información circula por correo, Teams, SharePoint y OneDrive, muchas veces sin ningún control sobre quién puede verla, editarla o enviarla fuera de la empresa. Un documento sensible compartido por error, un archivo confidencial reenviado a un dominio externo o una carpeta con permisos demasiado abiertos son riesgos que rara vez se detectan hasta que ya es tarde.
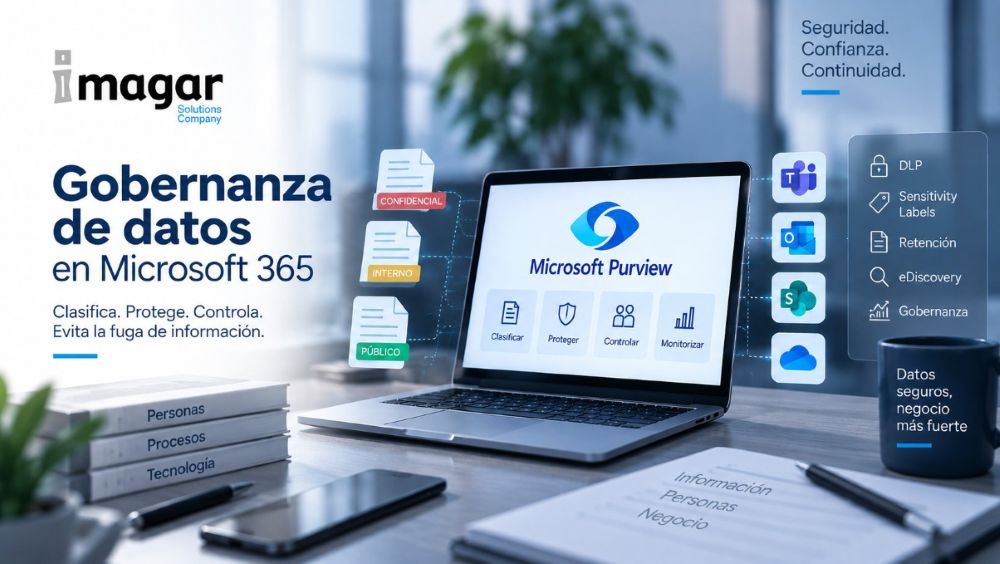
La gobernanza de datos en Microsoft 365 permite clasificar, proteger y controlar automáticamente toda esta información, sin depender de que cada usuario recuerde aplicar las medidas de seguridad correctas.
En Gobierno365 ayudamos a las organizaciones a implantar Microsoft Purview para transformar el gobierno de la información de un proceso manual y reactivo a uno automatizado y auditable.
¿Qué es la gobernanza de datos y por qué es necesaria?
La gobernanza de datos consiste en definir y aplicar reglas claras sobre cómo se clasifica, protege y gestiona la información a lo largo de todo su ciclo de vida. Sin ella, la protección de un documento depende del criterio individual de cada empleado, algo que en organizaciones de cierto tamaño resulta imposible de sostener de forma consistente.
El objetivo no es limitar el trabajo diario de los equipos, sino asegurar que la información sensible esté protegida independientemente de dónde se cree, se comparta o se almacene.
¿Por qué implantar Microsoft Purview?
Muchas fugas de información no son intencionadas: ocurren por desconocimiento, por prisa o por permisos mal configurados. El hecho de que una empresa no haya sufrido un incidente visible no significa que sus datos estén realmente controlados.
Una estrategia de gobernanza con Microsoft Purview puede ayudar a:
- Clasificar automáticamente la información según su nivel de sensibilidad.
- Detectar y bloquear el envío de datos sensibles por correo, Teams o SharePoint.
- Proteger los documentos aunque salgan de la organización.
- Aplicar políticas de retención alineadas con obligaciones legales.
- Reducir el riesgo de sanciones por incumplimiento normativo.
- Disponer de evidencias auditables ante reguladores o auditores.
Sensitivity Labels y DLP: ¿son lo mismo?
Ambos conceptos trabajan juntos, pero cumplen funciones distintas. Las Sensitivity Labels (etiquetas de confidencialidad) clasifican y aplican protección directamente sobre el documento: cifrado, restricciones de edición o marcas visuales. Por su parte, las políticas de Data Loss Prevention (DLP) vigilan los canales de salida de información y bloquean el movimiento de datos sensibles cuando se detecta un riesgo.
La combinación de ambas permite no solo saber qué información es crítica, sino también impedir que salga de forma indebida.
¿Qué información puede protegerse con Purview?
El alcance de la implantación dependerá del tipo de información que maneje cada organización. Entre los elementos que habitualmente se clasifican y protegen se encuentran:
- Datos personales y de carácter sensible.
- Información financiera y contable.
- Propiedad intelectual y documentación estratégica.
- Contratos y documentación legal.
- Correos electrónicos y archivos adjuntos.
- Documentos almacenados en SharePoint, OneDrive y Teams.
Definir correctamente la taxonomía de etiquetas antes de activar el auto-etiquetado es clave para que la clasificación sea útil y no genere ruido innecesario.
¿Cómo se implanta una estrategia de gobernanza de datos?
Una implantación bien planteada sigue un proceso estructurado, sin interrumpir el trabajo diario de los usuarios. Habitualmente, el proceso incluye varias fases:
- Inventario de información: identificación de los tipos de datos críticos que maneja la organización.
- Diseño de la taxonomía de etiquetas: definición de los niveles de sensibilidad y los controles asociados a cada uno.
- Configuración de políticas DLP: diseño de reglas por canal para correo, Teams, SharePoint y endpoints.
- Modo de auditoría: despliegue inicial sin bloqueo para ajustar falsos positivos.
- Activación del auto-etiquetado: clasificación automática de documentos existentes y nuevos.
- Formación a usuarios: comunicación del nuevo sistema a los equipos que manejan información sensible.
No toda la información tiene el mismo nivel de riesgo
Clasificar la información es solo el primer paso. También es necesario definir qué controles se aplican a cada nivel.
Un documento con datos personales de clientes debe tener una protección muy diferente a una plantilla interna sin información sensible. Por eso la taxonomía de etiquetas debe diseñarse a medida de cada organización, evitando tanto la falta de protección como el exceso de restricciones que dificulte el trabajo diario.
La gobernanza de datos en Microsoft 365 no es un proyecto puntual
La información de una organización cambia constantemente: nuevos proyectos, nuevos clientes, nuevos empleados y nuevos tipos de documentos. Un esquema de clasificación válido hoy puede quedarse corto en unos meses si no se revisa.
Por ello, revisar periódicamente las políticas de etiquetado y DLP permite adaptar la protección a la realidad cambiante de la organización y comprobar que las medidas implantadas siguen siendo efectivas.
Gobernanza de datos con Gobierno365
En Gobierno365 ayudamos a las organizaciones a implantar Microsoft Purview para clasificar, proteger y controlar su información de forma automática.
Nuestro enfoque parte del análisis del entorno de información y de las necesidades reales de cada organización para diseñar una estrategia de gobernanza a medida.
Una implantación de gobernanza de datos puede ayudar a:
- Clasificar automáticamente toda la información crítica.
- Prevenir la fuga de datos sensibles por cualquier canal.
- Proteger los documentos aunque salgan de la organización.
- Reducir el riesgo de incumplimiento normativo.
- Disponer de un control real sobre el ciclo de vida de la información.
Porque la información es el activo más valioso de una organización, y protegerla no debería depender de la buena voluntad de cada usuario.
Para más información contacta con nosotros aquí o visita nuestra web www.gobierno365.com