Hacking ético: cómo detectar vulnerabilidades antes de que lo hagan los ciberdelincuentes
Las empresas dependen cada vez más de aplicaciones, servidores, servicios cloud y sistemas conectados a Internet. Esta digitalización permite mejorar la productividad y ofrecer nuevos servicios, pero también aumenta la superficie que puede ser aprovechada por un atacante. Una vulnerabilidad no detectada, una configuración incorrecta o un servicio expuesto pueden convertirse en una puerta de entrada a los sistemas corporativos.
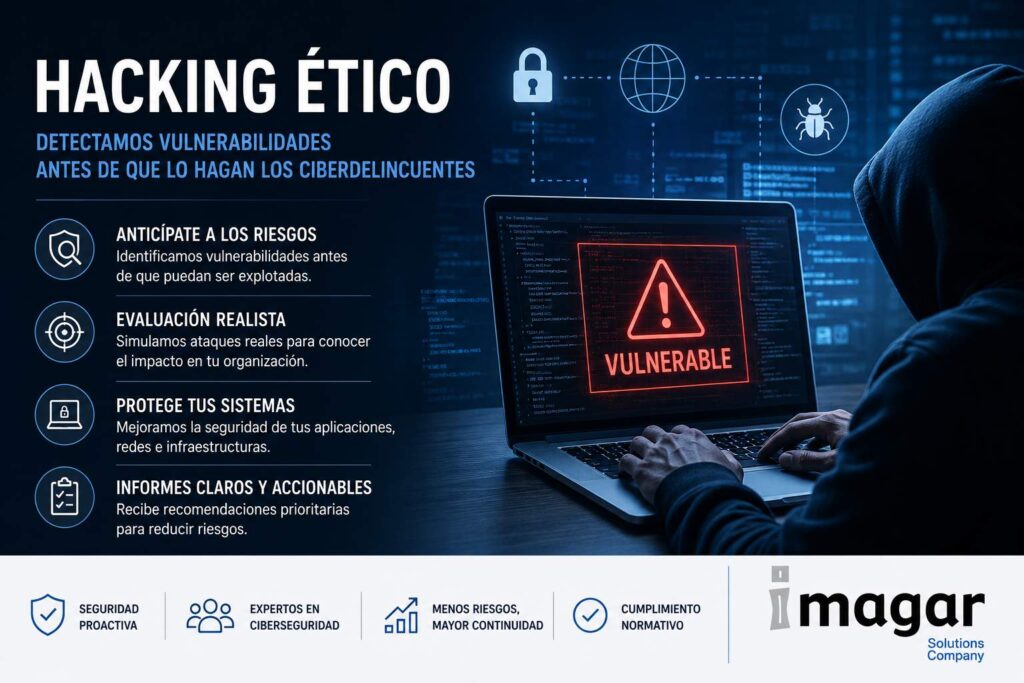
El hacking ético permite analizar la seguridad de una organización desde la perspectiva de un atacante, identificando posibles vulnerabilidades antes de que puedan ser explotadas con fines maliciosos.
En IMAGAR ayudamos a las organizaciones a evaluar y mejorar la seguridad de sus entornos tecnológicos mediante servicios especializados de ciberseguridad adaptados a las características de cada infraestructura.
¿Qué es el hacking ético?
El hacking ético consiste en utilizar técnicas y metodologías similares a las que podría emplear un ciberdelincuente, pero de forma controlada, autorizada y con el objetivo de mejorar la seguridad. Los especialistas analizan los sistemas para identificar vulnerabilidades, configuraciones inseguras y posibles vías de acceso que podrían representar un riesgo para la organización.
El objetivo no es únicamente encontrar vulnerabilidades, sino comprender su impacto y establecer las medidas necesarias para corregirlas.
¿Por qué realizar una evaluación de seguridad?
Muchas vulnerabilidades permanecen ocultas hasta que alguien intenta explotarlas. El hecho de que una empresa no haya sufrido un incidente visible no significa necesariamente que sus sistemas sean seguros.
Una evaluación mediante hacking ético puede ayudar a:
- Identificar vulnerabilidades antes de que sean explotadas.
- Detectar configuraciones de seguridad incorrectas.
- Evaluar la exposición de los sistemas corporativos.
- Priorizar los riesgos más importantes.
- Comprobar la eficacia de las medidas de seguridad existentes.
- Reducir la probabilidad de sufrir determinados ciberataques.
Hacking ético y pentesting: ¿son lo mismo?
Aunque ambos conceptos están estrechamente relacionados, no son exactamente iguales. El hacking ético engloba diferentes técnicas utilizadas para evaluar la seguridad de sistemas, aplicaciones e infraestructuras. Por su parte, un test de penetración o pentesting busca comprobar de manera controlada si determinadas vulnerabilidades pueden llegar a ser explotadas.
Esto permite conocer no solo la existencia de una vulnerabilidad, sino también el impacto real que podría tener sobre la organización.
¿Qué puede analizarse mediante hacking ético?
El alcance de una evaluación dependerá de la infraestructura y de las necesidades de cada empresa. Entre los elementos que pueden analizarse se encuentran:
- Aplicaciones web.
- Servidores y sistemas corporativos.
- Infraestructuras de red.
- Servicios expuestos a Internet.
- Entornos cloud.
- Configuraciones de seguridad.
- Sistemas de autenticación y control de acceso.
Definir correctamente el alcance antes de comenzar las pruebas es fundamental para obtener resultados útiles y evitar impactos sobre los sistemas de producción.
¿Cómo se realiza un proceso de hacking ético?
Una evaluación profesional debe realizarse siguiendo una metodología definida y siempre con autorización de la organización. Habitualmente, el proceso incluye varias fases:
- Definición del alcance: identificación de los sistemas y servicios que serán evaluados.
- Recopilación de información: análisis de la exposición y características del entorno.
- Identificación de vulnerabilidades: búsqueda de posibles fallos de seguridad.
- Validación: comprobación controlada de las vulnerabilidades identificadas.
- Análisis del riesgo: clasificación de los hallazgos según su impacto y criticidad.
- Informe y recomendaciones: documentación de los resultados y medidas de mejora.
No todas las vulnerabilidades tienen el mismo riesgo
Encontrar una vulnerabilidad es solo una parte del trabajo. También es necesario determinar qué consecuencias tendría si fuese explotada.
Una vulnerabilidad crítica que permita acceder a información sensible debe tener una prioridad muy diferente a un problema de configuración con un impacto reducido. Por este motivo, los resultados deben clasificarse según su nivel de riesgo para que los equipos técnicos puedan priorizar las correcciones más importantes.
Los errores de seguridad más frecuentes
No todos los incidentes comienzan con técnicas extremadamente sofisticadas. En muchas ocasiones, los atacantes aprovechan problemas relativamente sencillos que llevan tiempo presentes en la infraestructura. Entre los errores habituales pueden encontrarse:
- Software y sistemas sin actualizar.
- Servicios innecesariamente expuestos a Internet.
- Configuraciones de seguridad incorrectas.
- Permisos excesivos.
- Mecanismos de autenticación insuficientes.
- Vulnerabilidades en aplicaciones web.
Identificar estos problemas de forma preventiva permite actuar antes de que se conviertan en un incidente de seguridad.
La seguridad debe evaluarse de forma periódica
La ciberseguridad no es un proceso que pueda realizarse una sola vez. Las infraestructuras evolucionan, aparecen nuevas aplicaciones, se incorporan servicios cloud y se descubren constantemente nuevas vulnerabilidades. Un entorno considerado seguro hoy puede presentar nuevos riesgos en el futuro.
Por ello, realizar evaluaciones periódicas permite conocer cómo evoluciona la exposición de la organización y comprobar si las medidas implantadas continúan siendo efectivas.
Hacking ético y ciberseguridad con IMAGAR

En IMAGAR ayudamos a las organizaciones a identificar riesgos y mejorar la protección de sus sistemas mediante servicios especializados de ciberseguridad.
Nuestro enfoque parte del análisis del entorno tecnológico y de las necesidades reales de cada organización para identificar vulnerabilidades y establecer medidas de mejora.
Una evaluación de seguridad puede ayudar a:
- Conocer el nivel de exposición de la infraestructura.
- Identificar vulnerabilidades y configuraciones inseguras.
- Priorizar los riesgos según su impacto.
- Definir medidas correctivas.
- Mejorar de forma continua la seguridad de los sistemas.
Porque en ciberseguridad no siempre es posible evitar que alguien intente atacar una organización, pero sí es posible trabajar para que encuentre el menor número de oportunidades posible.