
Tu web corre peligro con un certificado SSL caducado
Un lunes por la mañana, la web corporativa muestra un aviso rojo: “La conexión no es privada”. La tienda online deja de vender, los clientes no pueden acceder al portal y el correo de los móviles empieza a dar errores. Nadie ha atacado nada. Simplemente, ha caducado un certificado SSL que alguien renovaba a mano una vez al año… y este año se le olvidó.
Es uno de los incidentes más comunes y más evitables que existen. Y en los próximos años va a ser mucho más frecuente, porque la duración máxima de los certificados se está reduciendo de forma drástica.
En resumen
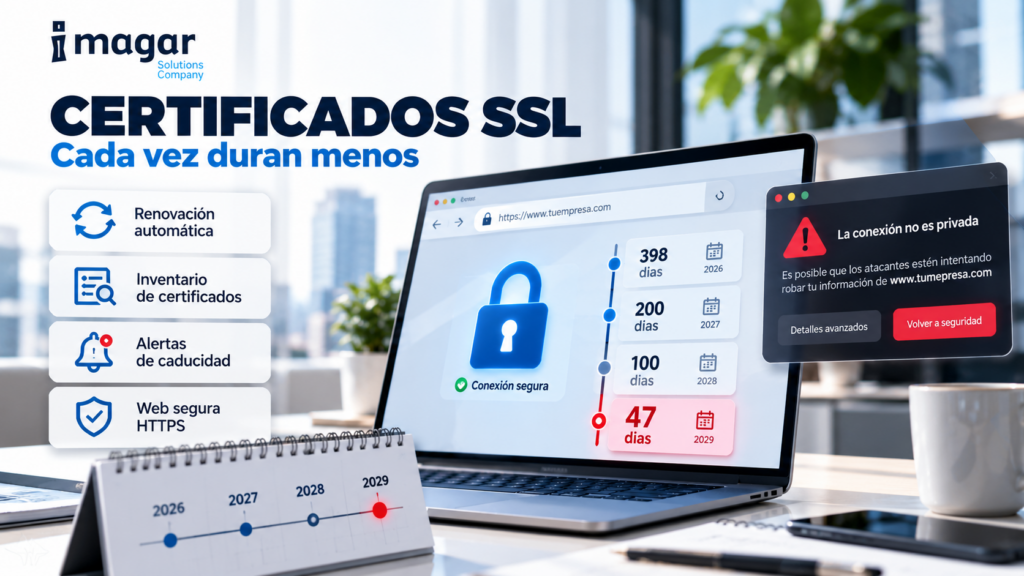
- Desde marzo de 2026, los certificados SSL/TLS públicos duran como máximo 200 días.
- En marzo de 2027 bajarán a 100 días y en marzo de 2029 a solo 47 días.
- Con 47 días, cada certificado habrá que renovarlo unas 8 veces al año: la gestión manual deja de ser viable.
- La solución pasa por inventariar todos los certificados y automatizar su renovación.
Qué está cambiando y por qué
Los certificados SSL/TLS son los que permiten que una web funcione con HTTPS y muestre el candado en el navegador. Garantizan que la conexión está cifrada y que el sitio es quien dice ser.
En abril de 2025, el CA/Browser Forum, el organismo que reúne a las autoridades de certificación y a los principales navegadores, aprobó un calendario para reducir de forma progresiva su vida útil máxima:
| Desde | Validez máxima | Renovaciones aproximadas al año |
|---|---|---|
| Hasta marzo de 2026 | 398 días | 1 |
| 15 de marzo de 2026 (ya en vigor) | 200 días | 2 |
| 15 de marzo de 2027 | 100 días | 4 |
| 15 de marzo de 2029 | 47 días | 8 |
El motivo es de seguridad: cuanto menos dure un certificado, menos tiempo puede aprovecharse uno comprometido o emitido por error. Además, el plazo durante el que se puede reutilizar la validación del dominio también se reduce, hasta solo 10 días en 2029.
El problema no es la web: son todos los sitios donde hay certificados
Cuando se habla de certificados, todo el mundo piensa en la web corporativa. Pero en una empresa suele haber muchos más, y en lugares que nadie revisa:
- Tiendas online, portales de clientes y webs secundarias o de campañas.
- Servidores de correo y accesos webmail.
- VPN y accesos remotos.
- API e integraciones con proveedores o clientes.
- Balanceadores de carga, firewalls y equipos de red.
- Aplicaciones internas publicadas hacia fuera.
Muchos de estos certificados se instalaron hace años, nadie recuerda quién los gestiona y su renovación depende de un recordatorio en un calendario personal. Con un certificado al año era manejable. Con cuatro, y después con ocho, ya no lo es.
 Imagen generada por IA
Qué hacer ahora, antes de marzo de 2027
El salto a 100 días es el momento en el que la gestión manual empieza a doler de verdad. Estos son los pasos para llegar preparado:
- 1. Inventario completo. Localizar todos los certificados públicos de la empresa: dominio, dónde está instalado, quién lo emitió, cuándo caduca y quién es el responsable.
- 2. Eliminar lo que sobra. Dominios antiguos, webs de campañas pasadas o servicios que ya no se usan. Cada certificado que desaparece es uno menos que renovar.
- 3. Automatizar la renovación. El protocolo ACME permite que los servidores soliciten, validen e instalen sus certificados de forma automática. Es el estándar que se está imponiendo.
- 4. Revisar los equipos que no se pueden automatizar. Algunos dispositivos antiguos no admiten renovación automática. Hay que identificarlos y planificar su sustitución o un procedimiento específico.
- 5. Monitorizar las caducidades. Aunque todo esté automatizado, conviene tener alertas que avisen si una renovación falla.
Una caída por certificado también es un problema de seguridad
Además del impacto directo, una web que muestra avisos de seguridad genera desconfianza, afecta al posicionamiento en buscadores y acostumbra a los usuarios a ignorar las advertencias del navegador, lo que los hace más vulnerables al phishing.
Por eso, la gestión de certificados encaja dentro de una visión más amplia de la seguridad. Si quieres saber cómo está tu empresa en ese sentido, te puede interesar repasar las señales que indican que tu empresa necesita mejorar su ciberseguridad.
Preguntas frecuentes
¿Tengo que cambiar ya mis certificados actuales?
No. Los certificados ya emitidos siguen siendo válidos hasta su fecha de caducidad. Los nuevos límites se aplican a los que se emitan a partir de cada fecha.
¿Afecta también a los certificados wildcard y de validación de organización?
Sí. El calendario se aplica a todos los certificados SSL/TLS públicos, independientemente del tipo.
¿Y a los certificados internos de la empresa?
Los certificados emitidos por una autoridad interna para uso privado no están sujetos a este calendario, aunque es una buena práctica gestionarlos con el mismo rigor.
¿Es complicado automatizar la renovación?
En la mayoría de servidores web y paneles de hosting modernos es sencillo. La complejidad aparece en equipos antiguos o configuraciones muy personalizadas, y por eso conviene empezar con margen.
Certificados bajo control con Imagar
En IMAGAR gestionamos el alojamiento y la seguridad de webs y servicios de empresas de todos los tamaños. Con nuestro servicio de hosting cloud y nuestro equipo de ciberseguridad:
- Inventariamos todos los certificados de tu empresa.
- Automatizamos su renovación allí donde es posible.
- Planificamos los casos que requieren intervención manual.
- Monitorizamos las caducidades y te avisamos antes de que haya un problema.
Porque el candado de tu web no debería depender de que alguien se acuerde de renovarlo.